Início › Por situação › O regulador pediu nossa política de segurança
Por situação
“O regulador pediu nossa política de segurança.”
Política genérica, sem aprovação formal nem evidência de aplicação, é tratada como inexistente numa fiscalização.
O primeiro passo
O que fazer antes de qualquer contratação.
- Identifique a normaCada regulador tem a sua: CMN 4.893 e BCB 85, Anatel 740, ANEEL 964, SUSEP, CVM 35, Provimentos do CNJ.
- Verifique a aprovaçãoA política precisa ter sido aprovada pela instância que a norma exige, como conselho ou diretoria.
- Compare item por itemGap analysis entre o que a norma pede e o que a política e a operação de fato cumprem.
- Junte as evidênciasPentest, plano de resposta a incidentes, registros de treinamento e relatórios periódicos.
- Responda no prazoCom a política, o plano de ação para as lacunas e o responsável indicado.
Como a VORIK LABS atua
Os pilares envolvidos neste caso.
Conteúdo informativo. Não substitui a análise do seu caso nem a orientação do advogado da empresa.
Quem conduz
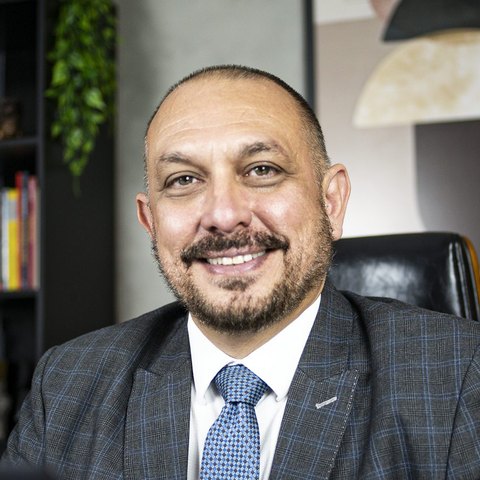
Walter Calza Neto
Fundador da VORIK LABS. Atua há mais de cinco anos como Encarregado de dados (DPO) e Compliance Officer em organizações dos setores esportivo, financeiro, de saúde suplementar, público e industrial, conduzindo programas de privacidade, gestão de incidentes, auditorias internas e programas de integridade. É perito judicial no Tribunal de Justiça de São Paulo desde 2020 e colunista de cibersegurança e proteção de dados.
- Pós-graduação em Direito Digital e Proteção de Dados (Escola Brasileira de Direito)
- EXIN Privacy & Data Protection Essentials
- Certificação em Investigação Interna Corporativa (CPIIC, LEC)
- Prevenção à Lavagem de Dinheiro e ao Financiamento do Terrorismo (ENAP)